Sachez ce qu'il y a sur votre réseau, et à quoi il est exposé
Trois questions reviennent à chaque comité de sécurité et à chaque audit. NacTrack répond à chacune par un chiffre daté, que vous pouvez montrer.
Les trois questions
- 1
Que possédons-nous exactement ?
Modèles, versions logicielles, sites. La réponse habituelle est un fichier construit lors d'un projet ancien. La question devient sérieuse quand un auditeur demande à le recouper.
- 2
À quoi sommes-nous exposés ?
Quels équipements une vulnérabilité publiée atteint réellement, et lesquels ne sont plus supportés par leur constructeur. Ce sont deux listes, et elles décident d'un budget.
- 3
Que pouvons-nous affirmer ?
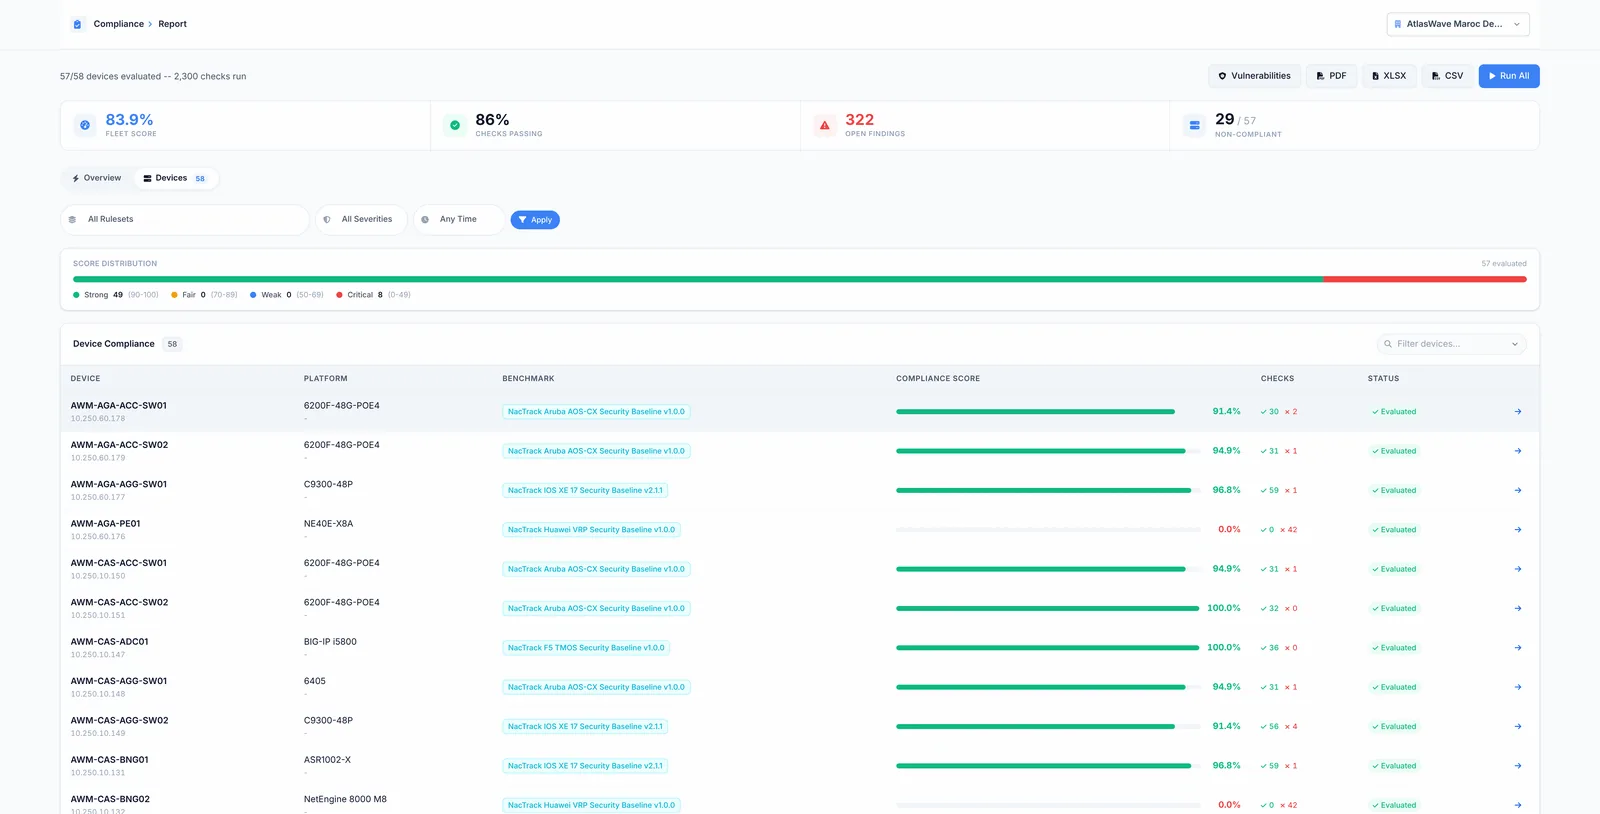
Un chiffre sans preuve ne tient pas en réunion. Chaque constat de conformité porte la règle appliquée et l'extrait de configuration qui la déclenche.
C'est la différence entre un rapport que l'on discute et un rapport que l'on traite.
Les deux risques que cela traite
Risque réglementaire. Un audit demande un inventaire à jour, un état du hardening et un suivi de l'exposition. Produit à la main, le résultat mobilise une équipe pendant des semaines et il est périmé le mois suivant.
Risque de continuité. Un équipement sorti du support constructeur devient irréparable sans prévenir, et cela se découvre le jour de la panne.
Aucun des deux n'est un risque de sécurité avancée. Ce sont des risques d'inventaire.
- Sur votre infrastructure, rien ne sort du bâtiment
- Vos données ne sortent jamais du bâtiment
- Aucun agent installé sur les équipements
- Aucune fenêtre de changement nécessaire
- Rapports datés, exportables, qui vous appartiennent
Regardez-le sur un vrai parc avant d'en parler
La démonstration se demande en une minute et le compte arrive par courriel, en lecture seule. L'audit d'une journée produit un rapport qui vous appartient, que la suite se fasse ou non.