Multi constructeur, et la matrice dit où sont les trous
Ce qui suit n'est pas la liste de ce que NacTrack peut apprendre à lire, c'est la liste de ce qu'il lit déjà, cases vides comprises. Une plateforme absente se traite, elle ne se refuse pas.
Les constructeurs que NacTrack lit
Chacun est une ligne du tableau ci-dessous, avec ce qui en est réellement lu, colonne par colonne et cases vides comprises.
- Cisco
- Huawei
- Juniper
- Aruba
- Arista
- Nokia
- Dell
- Fortinet
- F5
- Palo Alto Networks
- Infoblox
- Forcepoint





Ce qui est collecté par plateforme
La couverture est publiée telle qu'elle est, y compris les cases vides.
CouvertPartielNon couvert
| Plateforme | Inventaire | Topologie | Conformité | CVE | Spanning tree | MPLS et L2VPN |
|---|---|---|---|---|---|---|
| Cisco IOS 12 et 15 | Couvert | Couvert | Couvert | Couvert | Couvert | Couvert |
| Cisco IOS XE 16 et 17 | Couvert | Couvert | Couvert | Couvert | Couvert | Couvert |
| Cisco ASA | Couvert | Partiel | Couvert | Couvert | Non couvert | Non couvert |
| Cisco NX-OS | Couvert | Couvert | Couvert | Couvert | Couvert | Partiel |
| Cisco IOS XR | Couvert | Couvert | Couvert | Couvert | Non couvert | Couvert |
| Huawei VRP | Couvert | Couvert | Couvert | Couvert | Couvert | Couvert |
| Juniper Junos | par import | par import | par import | par import | Non couvert | Non couvert |
| Aruba AOS-CX | Couvert | Couvert | Couvert | Couvert | Non couvert | Non couvert |
| Aruba AOS | Couvert | Couvert | Couvert | Couvert | Non couvert | Non couvert |
| Dell OS10 | Couvert | Couvert | Couvert | Couvert | Non couvert | Non couvert |
| Arista EOS | par import | par import | par import | par import | Non couvert | Non couvert |
| Nokia SR OS | par import | par import | par import | par import | Non couvert | Non couvert |
| Fortinet FortiOS | Couvert | Partiel | Couvert | Couvert | Non couvert | Non couvert |
| F5 TMOS | Couvert | Partiel | Couvert | Couvert | Non couvert | Non couvert |
| Palo Alto PAN-OS | Couvert | Partiel | Couvert | Couvert | Non couvert | Non couvert |
| Infoblox NIOS | Couvert | Non couvert | Couvert | Partiel | Non couvert | Non couvert |
| Forcepoint NGFW | Couvert | Partiel | Non couvert | Couvert | Non couvert | Non couvert |
Les référentiels de conformité sont livrés par plateforme, et la plupart ont un jeu de configurations de référence qui les teste à chaque build. Forcepoint NGFW est collecté mais n'a pas encore de référentiel: nous préférons l'annoncer plutôt que l'évaluer contre les règles d'un autre constructeur. Spanning tree est relevé sur les switchs Cisco et Huawei, MPLS et L2VPN sur Cisco IOS, IOS XE, IOS XR et Huawei. Les firewalls et load balancers apparaissent dans la topologie par leur adressage plutôt que par un voisinage déclaré, faute de LLDP ou CDP sur ces plateformes. Juniper Junos, Arista EOS et Nokia SR OS sont marqués par import: vous fournissez les configurations et les sorties de commandes, NacTrack les analyse et les restitue comme le reste du parc. La collecte SSH automatique ne prend pas ces trois plateformes en charge, et nous préférons le dire ici plutôt qu'au moment du déploiement.
Deux plateformes lues pour autre chose qu'un commutateur
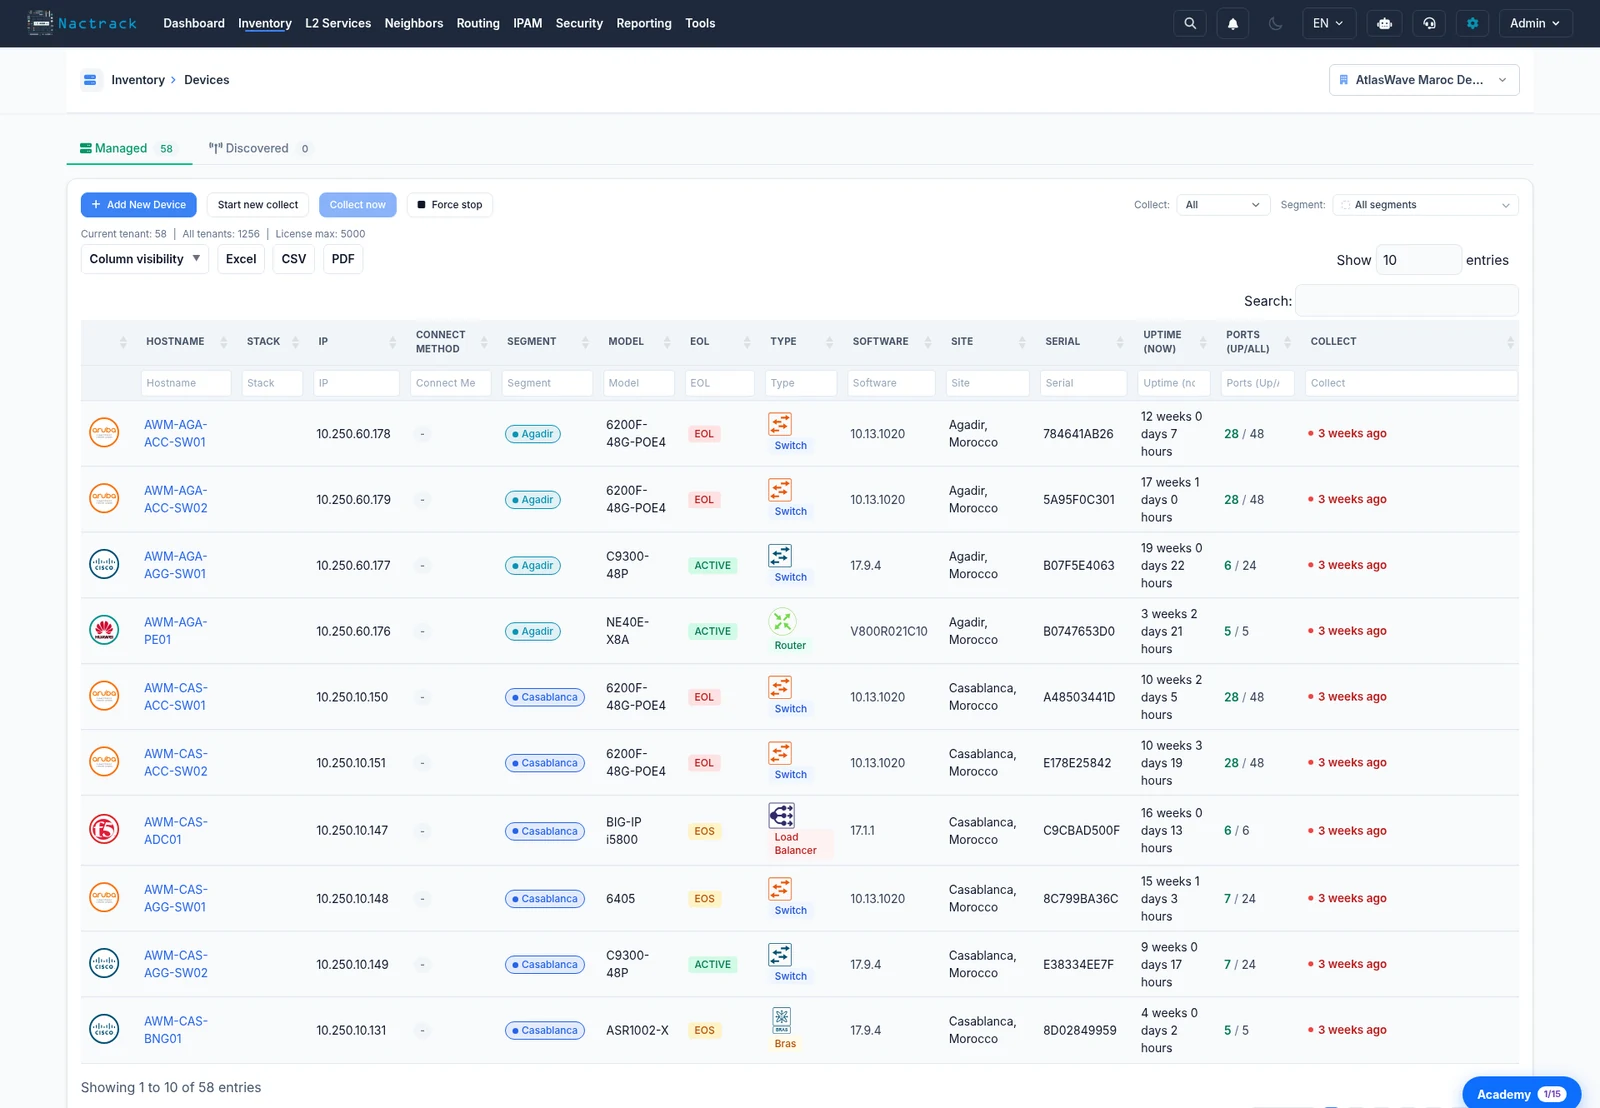
Les colonnes du tableau précédent décrivent un équipement réseau. Ces deux là sont collectées pour une autre question, alors elles sont décrites par ce qui en est lu.
| Plateforme | Ce qui en est lu |
|---|---|
| Cisco ISE | Équipements d'accès, sessions vives avec la répartition 802.1X et MAB, terminaux profilés, groupes d'identité et de terminaux, profils d'autorisation, TrustSec avec les SGT, les SGACL et la matrice d'egress, sources d'identité, profils et jeux de commandes TACACS. |
| Cisco Catalyst 9800, sur IOS XE | Le contrôleur, ses points d'accès, ses WLAN, les radios et les clients associés. Le contrôleur est lui même un équipement IOS XE: l'inventaire, la conformité et les CVE de la ligne IOS XE s'y appliquent déjà. |
Ces deux surfaces sont en laboratoire, et le produit le dit à l'écran sur chacune de leurs pages. Le contrôleur a été validé contre un CW9800M réel; AireOS, la génération précédente, n'est pas prise en charge et nous préférons l'écrire ici.
Ce qui est demande a chaque plateforme, commande par commande
Le tableau ci-dessus dit ce que vous obtenez. Ceci dit comment. Ouvrez une plateforme pour voir les commandes que le collecteur lui envoie, groupees par ce qu'elles rapportent.
Cisco IOS et IOS XE45 commandes SSH
Adressage
show ip dhcp bindingshow ip dhcp pool
Configuration
show running-config
Inventaire
show inventoryshow switch
Ports et interfaces
show interfacesshow interfaces transceiver detailshow ip interface briefshow ipv6 interface briefshow vlan briefshow vlans
Redondance
show standby briefshow vrrp brief
Routage
show bfd neighborsshow bgp ipv4 unicast summaryshow bgp vpnv4 all summaryshow ip bgp ipv4 unicast summaryshow ip bgp vpnv4 all summaryshow ip eigrp neighborsshow ip ospf neighborshow ip route eigrpshow ip route isisshow ip route ospfshow isis database detailshow isis neighbors detail
Spanning tree
show spanning-treeshow spanning-tree detailshow spanning-tree mst detailshow spanning-tree vlan all detail
Terminaux vus
show ip arpshow mac address-table
Topologie
show cdp neighbors detailshow lldp neighbors detail
Transport et L2VPN
show bridge-domainshow ethernet service instance detailshow l2vpn service allshow l2vpn service vfi all detailshow l2vpn vfi detailshow mpls l2transport vcshow mpls ldp interfaceshow mpls ldp neighborshow mpls ldp neighbor detailshow vfishow xconnect allshow xconnect all detail
Cisco NX-OS24 commandes SSH
Configuration
show running-config
Inventaire
show inventoryshow system resources
Licences
show license usage
Ports et interfaces
show interfaceshow interface statusshow ip interface briefshow vlan
Redondance
show hsrp briefshow vrrp brief
Routage
show bgp all summaryshow bgp ipv4 unicast summaryshow bgp vrf all ipv4 unicast summaryshow ip eigrp neighborsshow ip ospf neighborshow ip route eigrpshow ip route isisshow ip route ospf
Spanning tree
show spanning-tree detailshow spanning-tree vlan 1-4094 detail
Terminaux vus
show ip arpshow mac address-table
Topologie
show cdp neighbors detailshow lldp neighbors detail
Cisco IOS XR5 commandes SSH
Etat de la machine
show memory summaryshow processes cpu
Licences
show license summary
Listes d'acces
show access-lists ipv4 usage pfilter location all
Ports et interfaces
show policy-map interface all
Cisco ASA15 commandes SSH
Configuration
show running-config
Inventaire
show inventory
Ports et interfaces
show interfaceshow interface ip briefshow ipv6 interface briefshow nameif
Redondance
show failover
Routage
show bgp summaryshow eigrp neighborsshow ipv6 routeshow ospf neighborshow routeshow route ospf
Terminaux vus
show arpshow mac-address-table
Huawei VRP30 commandes SSH
Adressage
display ip pool
Configuration
display current-configuration
Etat de la machine
display cpu-usagedisplay memory-usage
Inventaire
display devicedisplay elabeldisplay version
Licences
display licensedisplay license resource usage
Ports et interfaces
display interface briefdisplay ip interface briefdisplay ipv6 interface brief
Redondance
display vrrp brief
Routage
display bfd session alldisplay bfd statisticsdisplay bgp ipv6 peerdisplay bgp peerdisplay bgp vpnv4 peerdisplay isis peer
Spanning tree
display stp briefdisplay stp instance alldisplay stp interface
Terminaux vus
display access-user briefdisplay arpdisplay ipv6 neighborsdisplay mac-table
Topologie
display lldp neighbor
Transport et L2VPN
display mpls l2vcdisplay mpls ldp interfacedisplay mpls ldp peer
Aruba AOS-CX20 commandes SSH
Configuration
show running-config
Inventaire
show moduleshow system
Ports et interfaces
show interfaceshow interface briefshow lacp aggregatesshow lacp interfacesshow vlan
Routage
show bgp all-vrf all neighborsshow ip ospf interface all-vrfsshow ip ospf neighbors all-vrfsshow ip route all-vrfs
Terminaux vus
show arpshow mac-address-table
Topologie
show cdp neighbor-infoshow lldp neighbor-infoshow lldp neighbor-info detail
Transport et L2VPN
show evpn evi detailshow interface vxlanshow interface vxlan vteps
Dell OS1015 commandes SSH
Configuration
show running-configuration
Inventaire
show inventoryshow inventory media
Ports et interfaces
show interfaceshow interface statusshow ip interface brief
Routage
show ip route
Spanning tree
show spanning-tree detail
Terminaux vus
show ip arpshow mac address-table
Topologie
show lldp neighborsshow lldp neighbors detail
Transport et L2VPN
show ip bgp l2vpn evpn summaryshow nve remote-vtepshow virtual-network
Fortinet FortiOS17 commandes SSH
Etat de la machine
get system performance status
Inventaire
get hardware nicget system status
Ports et interfaces
get system interface physical
Routage
get router info bgp summaryget router info ospf neighborget router info routing-table all
Terminaux vus
get system arp
Topologie
diagnose lldp neighbor-detaildiagnose lldp neighbor-detail port1diagnose lldp neighbor-summarydiagnose lldprx neighbor summaryget system lldp neighbors
VPN
diagnose vpn tunnel listget vpn ipsec tunnel detailsget vpn ipsec tunnel summaryget vpn ssl monitor
Forcepoint NGFW7 commandes SSH
Etat de la machine
cat /proc/cpuinfo
Inventaire
/usr/sbin/sg-dmidata/usr/sbin/sg-name/usr/sbin/sg-version
Ports et interfaces
cat /proc/net/dev
Redondance
/usr/sbin/sg-cluster status
Terminaux vus
cat /proc/net/arp
F5 TMOS7 commandes SSH
Inventaire
list /sys global-settings hostname
Licences
list /sys license
Ports et interfaces
list /net interface
Divers
list /net selflist /net trunklist /sys file ssl-certlist /sys management-ip
Palo Alto PAN-OS6 sections de configuration
Inventaire
device and system
Politiques
NAT rulessecurity policiessecurity zones
Ports et interfaces
interfaces
Routage
static routes
Cisco ISE15 objets d'API
Inventaire
mnt: Versionnetworkdevice
Politiques
activedirectoryauthorizationprofileegressmatrixcellidentitygroupinternalusersgaclsgttacacscommandsetstacacsprofile
Sessions vives
mnt: Session/ActiveList
Terminaux vus
endpointendpointgroupprofilerprofile
Cisco Catalyst 9800, sur IOS XE9 commandes SSH
Etat de la machine
show application status ise
Sans fil
show ap dot11 24ghz summaryshow ap dot11 5ghz summaryshow ap dot11 6ghz summaryshow ap imageshow ap summaryshow wireless client summaryshow wireless summaryshow wlan summary
Infoblox NIOS5 objets d'API
Adressage
record:arecord:cnamerecord:hostrecord:ptrzone_auth
Juniper Junos13 elements reconnus a l'import
Configuration
configuration header: # JUNOSshow configuration
Inventaire
hostname directive: host-name <name>;show chassisshow chassis hardwareshow version
Ports et interfaces
show interfaces
Routage
show bgpshow isisshow ospfshow route
Topologie
show lldpshow lldp neighbors
Nokia SR OS2 elements reconnus a l'import
Configuration
configuration header: # TiMOS
Inventaire
hostname directive: system name <name>
235 entrees au total, extraites du collecteur lui-meme le 2026-08-29, revision e61e75f2, et non recopiees a la main. Tout n'est pas lu en SSH: Cisco ISE et Infoblox repondent par leur propre API, et PAN-OS est lu dans la configuration que l'equipement exporte. Et une plateforme dans laquelle NacTrack ne se connecte jamais reste reconnue: vous deposez un journal de session ou une configuration, et elle est analysee. C'est le cas de Juniper, dont les commandes sont nommees une par une dans le detecteur d'import. L'etiquette de chaque plateforme dit lequel des quatre cas s'applique. Pour les plateformes en SSH, la liste est ce qui est propre a cette plateforme: les branches s'ajoutent a un socle commun, donc une liste courte veut dire peu de specifique, pas peu de couverture, et Cisco IOS XR en est le cas le plus net.
Ce qui se passe quand votre plateforme n'est pas dans le tableau
- Vous ouvrez un ticket. C'est tout ce que nous attendons de vous: la plateforme entre dans le flux de support comme n'importe quelle autre demande, et c'est nous qui la portons ensuite.
- Le reste est notre travail. L'analyse se fait sur du texte issu d'un équipement réel, et ce texte se récupère pendant le traitement du ticket. Il n'y a ni API constructeur à obtenir, ni partenariat à signer, ni version à attendre chez un tiers.
- Une plateforme entre d'abord par import, ce qui donne inventaire, conformité et CVE tout de suite, puis passe en collecte SSH quand le jeu de commandes est stabilisé.
- Les architectures spécifiques suivent le même chemin: un plan d'adressage hérité, un VPLS monté à la main, une convention de nommage propre à votre maison se décrivent dans un ticket, puis se corrèlent comme le reste.
Votre matériel est-il couvert ?
Envoyez-nous la liste de vos plateformes, la réponse est précise et rapide.