Une journée, votre parc, un rapport
Une fois les accès en lecture ouverts, nous collectons votre propre réseau en une journée, sur votre propre infrastructure, et nous vous remettons le rapport. Sans engagement, sans bon de commande.
Comment cela se déroule
- 1
Vous nous donnez un accès en lecture
Un compte en lecture seule sur les équipements, depuis votre réseau d'administration. Aucun accès en écriture n'est demandé, et aucune configuration n'est modifiée.
- 2
Nous collectons
La collecte se fait dans la journée sur un parc de taille courante. Rien n'est installé sur les équipements et le plan de données n'est pas touché.
- 3
Vous recevez le rapport
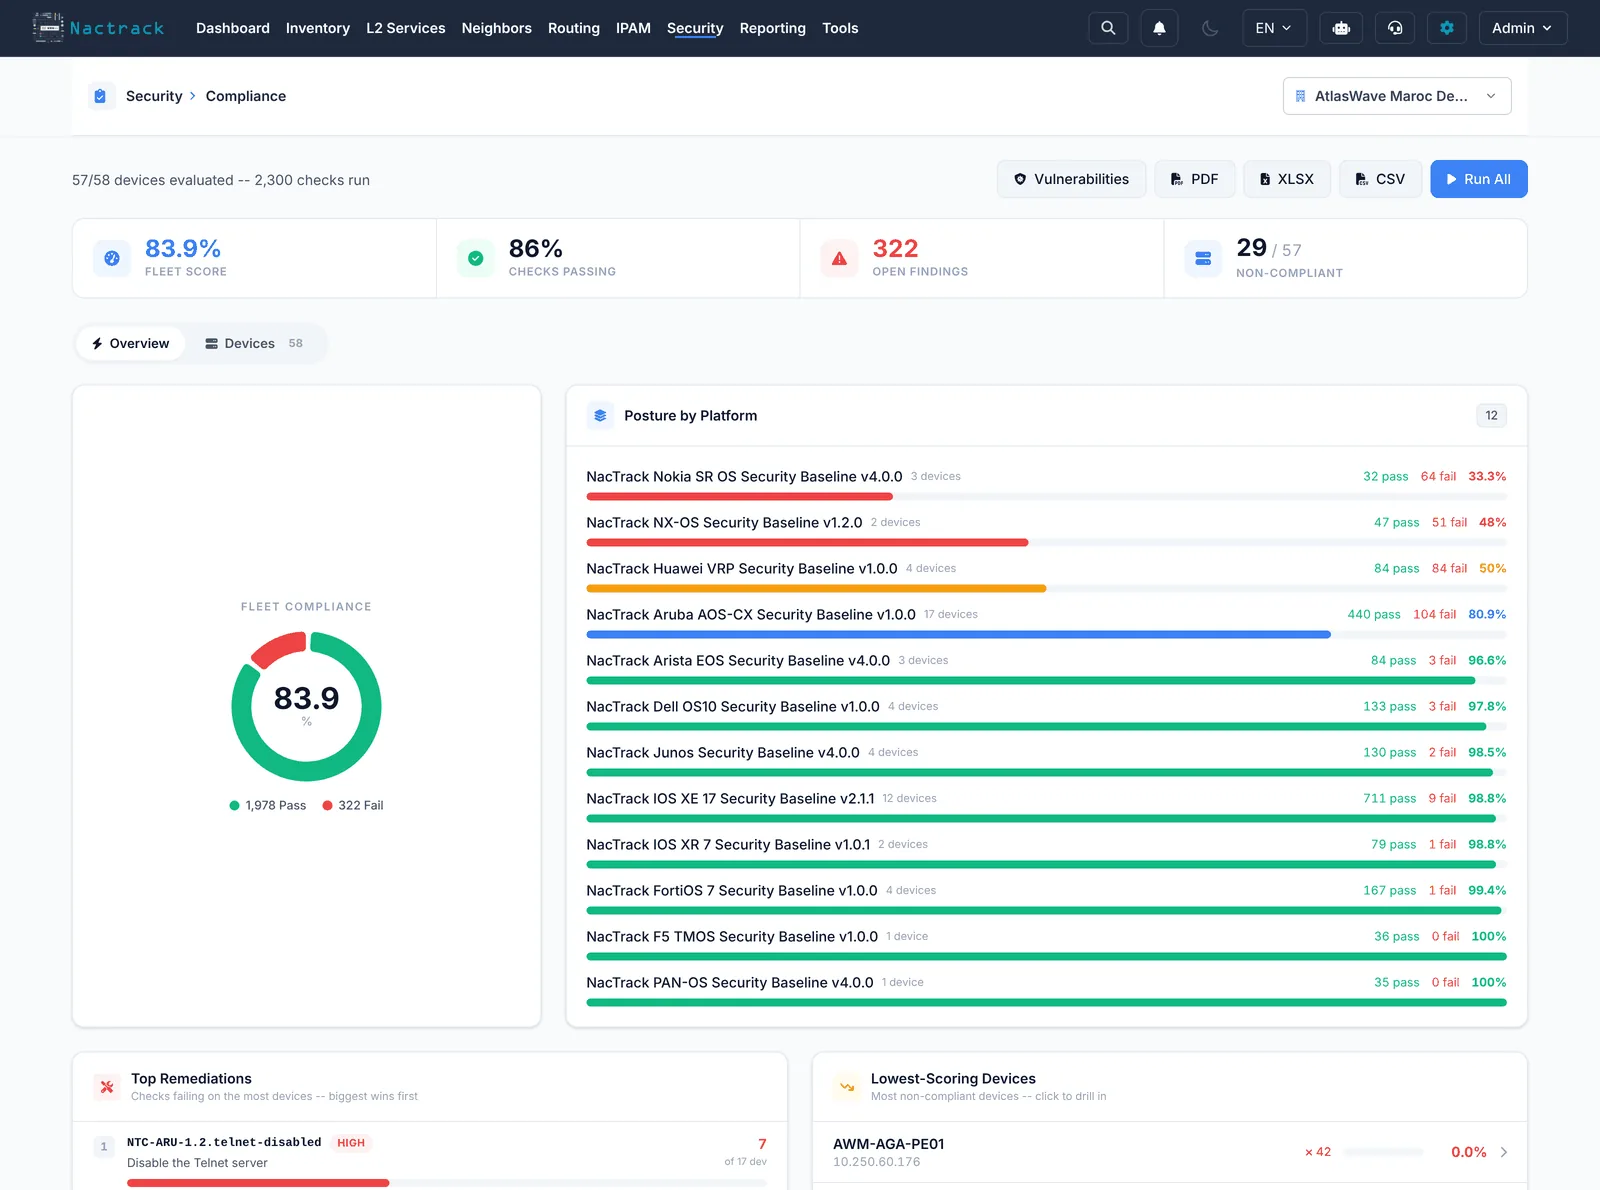
Un document daté qui liste ce qui a été trouvé, équipement par équipement, avec les extraits qui justifient chaque constat.
Le rapport vous appartient. Vous pouvez le transmettre en interne, à votre direction ou à votre auditeur, sans nous en demander l'autorisation.
Ce que le rapport contient
Inventaire réel
Modèles et versions logicielles exacts, site par site, tels qu'ils sont et non tels qu'ils sont censés être.
Exposition aux vulnérabilités
Les équipements atteints par des vulnérabilités publiées, rapprochés par version exacte et non par modèle.
Fin de support
Les matériels sortis du support constructeur, avec les dates, utilisables pour défendre un budget de remplacement.
Écarts de hardening
Telnet, SNMP, accès d'administration, logging. Chaque écart nommé par sa règle, avec l'extrait qui le déclenche.
Écarts de documentation
Ce que les équipements déclarent voir, comparé à ce que vous pensiez avoir. C'est souvent la partie qui surprend le plus.
Rien d'autre
Pas de test d'intrusion, pas de modification, pas de recommandation commerciale déguisée en constat technique.
Demandez l'audit
Dites-nous la taille approximative de votre parc et les constructeurs présents. Nous vous proposons une date.